1736
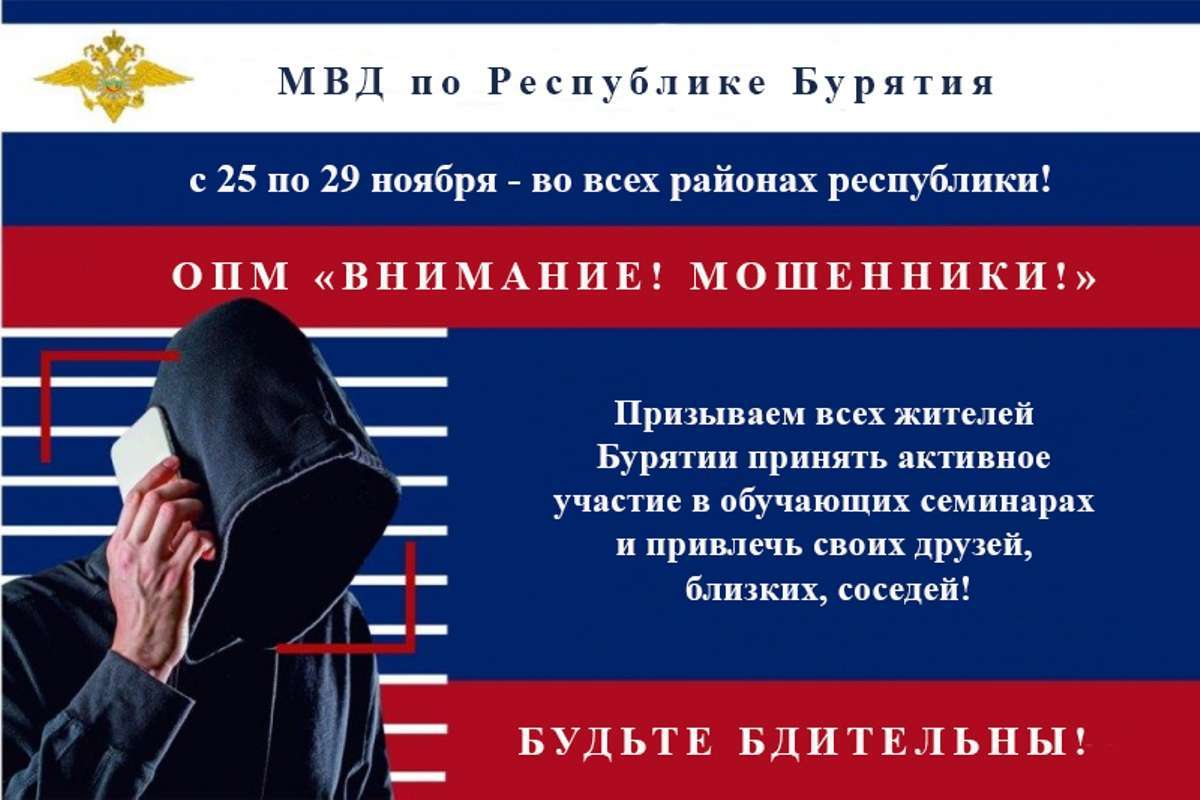
О том, что борьба с киберпреступностью - на сегодняшний день тема номер один в полицейских сводках по всей России, знает каждый. И, наверняка, каждый сталкивался со звонками незнакомцев, которые то предлагают выгодные условия по тарифу, то сообщают о подозрительных операциях по счету.
По данным МВД Бурятии, за 10 месяцев текущего года органами внутренних дел республики зарегистрировано более 5200 преступлений, совершенных с использованием IT-технологий. Чуть меньше половины из них - мошенничества, порядка 840 - кражи денег с банковских счетов граждан, свыше полутора тысяч - преступления, связанные со взломами личных кабинетов на портале госуслуг, а также в соцсетях и мессенджерах. При этом причиненный жителям республики ущерб составил около 583 млн рублей. Из них свыше 378 млн рублей потеряли улан-удэнцы.
Отметим также, что жертвами IT-преступлений стали более 700 пенсионеров, порядка 80 несовершеннолетних и 9 иностранцев.
Полицейскими на постоянной основе проводится масштабная работа по профилактике и раскрытию киберпреступлений - 30-40 профилактических встреч с трудовыми коллективами ежедневно, а с начала года это 11,5 тысячи встреч с вовлечением более 316 тысяч человек. В этот раз ведомством решено увеличить охваты. Причина понятная: несмотря на предпринимаемые усилия, которые, конечно, дают свои плоды, наблюдается рост регистрации IT-преступлений на 22,1 % по сравнению с аналогичным периодом прошлого года.
Так, с 25 по 29 ноября под эгидой МВД Бурятии в регионе проходит оперативно-профилактическое мероприятие «Внимание! Мошенники!»
В работе многочисленных площадок, которые уже развернулись в городах и селах, участие принимают все субъекты профилактики, включая руководство муниципалитетов, членов межведомственных комиссий по профилактике правонарушений городских округов и муниципальных образований, правительственной комиссии по профилактике, депутатов всех уровней.
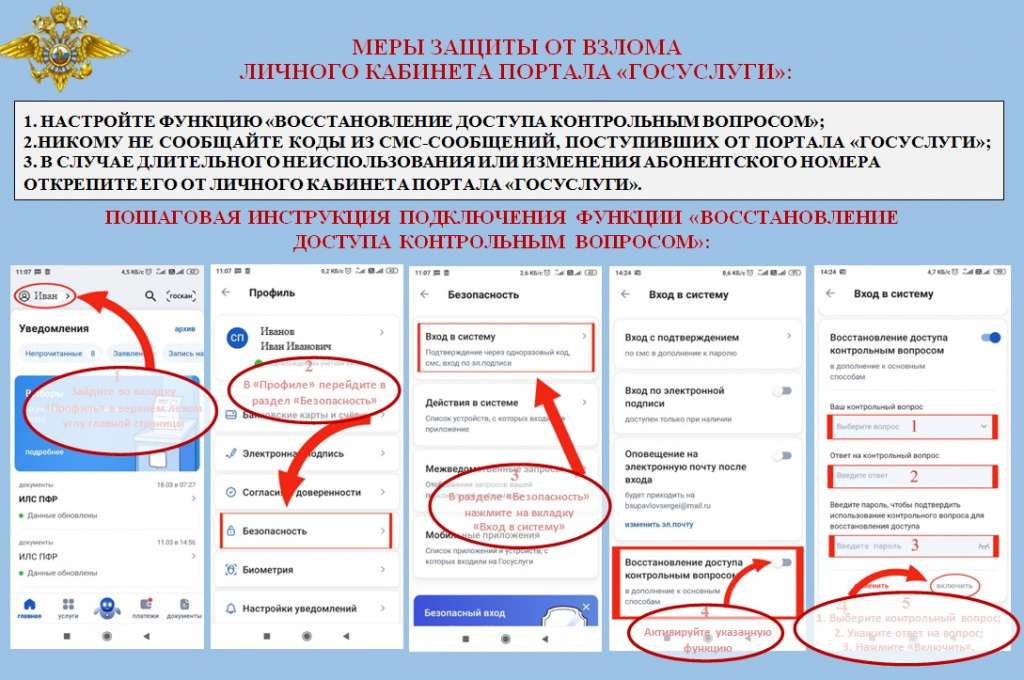
Сотрудники полиции и органов прокуратуры не только вооружают слушателей знаниями правил финансовой безопасности, но и проводят практические занятия по установлению актуальных настроек в телефонах и личных аккаунтах на портале «Госуслуги».
Отметим самые популярные из IT-преступлений:
1) мошенничества под предлогом инвестирования
Признаки:
- за короткий срок «торгов на бирже», «инвестирования», мошенники обещают высокий доход.
- вынуждают тратить собственные сбережения и брать кредиты для дальнейшего участия в инвестиционной деятельности.
- не дают «вывести» якобы «заработанные средства», каждый раз придумывая новые предлоги (оплаты налога, допущенной при переводе средств ошибки и т.д.).
- просят найти для «вывода» «бенефициара» или «доверенное лицо» - человека с хорошей кредитной историей, у которого также можно похитить деньги и вогнать его в долги.
Меры безопасности: не участвовать в подобной деятельности, не обладая необходимыми навыками в этой сфере. Помнить, что финансовая организация должна иметь лицензию, наличие которой указано на сайте Центробанка.
Отметим, за 10 месяцев текущего года жители Бурятии перечислили лже-брокерам более 208 млн рублей.
2) преступления, начинающиеся с сообщения в мессенджере от псевдо-руководителя об утечке данных персонала и проверке его сотрудниками ФСБ
Признаки:
- аферисты пишут в мессенджере от имени руководителя организации.
- вышедший на жертву лже-сотрудник спецслужб обвиняет её в финансировании терроризма, требует содействия и неразглашения полученной информации, грозя в обратном случае уголовной ответственностью.
- убеждает в проделках мошенников, которые уже якобы оформляют на потерпевшего банковские займы, даёт указание следовать рекомендациям «работника Центробанка» по перечислению средств (имеющихся и взятых в кредит) на «безопасный счёт».
Меры безопасности: перепроверить полученную от якобы руководителя информацию. Помнить - «безопасных счетов» не существует, а кем бы не представлялись злоумышленники, это не повод паниковать.
3) преступления, связанные со взломом аккаунтов на портале госуслуг
Признаки:
- лже-представитель страховой компании по телефону сообщает о необходимости замены медицинского полиса.
- псевдо-сотрудник сотового оператора предупреждает о необходимости продления срока действия сим-карты.
- якобы специалист Пенсионного фонда уведомляет о необходимости перерасчета пенсионного стажа.
- лже-работник «Энергосбыта» информирует о необходимости замены электросчётчика и предлагает оказать услугу бесплатно.
Цель всех звонков - под надуманным предлогом получить коды из смс, а значит, и доступ к личному кабинету на портале «Госуслуги». С использованием имеющихся там данных мошенники могут оформить на имя жертвы кредиты и микрозаймы. Второй вариант - с целью доступа к онлайн-банкингу заставить вас пройти по ссылке и скачать программу удаленного доступа, замаскированную под мобильное приложение (например, сервис оплаты и учёта электроэнергии).
Меры безопасности: перепроверить сведения инициативным звонком в учреждение, откуда они якобы поступили. Ни в коем случае не передавать третьим лицам пароли из смс-сообщений и не устанавливать по их указанию какие-либо программы к себе на телефон.
4) хищения денег под предлогом приобретения и продажи различных товаров в сети «Интернет»
Меры безопасности: заказывать товар на официальных сайтах специализированных компаний либо торговых площадках, проверенных знакомыми. Совершать сделки через внутренние алгоритмы покупки и доставки товаров в случае пользования площадками объявлений.
При переходе на различные сайты организаций обращать внимание на подлинность их адреса в адресной строке браузера, чтобы не столкнуться с сайтом-дублёром.
При совершении дистанционных покупок - ознакомиться с рейтингом доверия продавца, почитать отзывы об интернет-магазине. Лучше воздержаться от покупок у частных лиц, проживающих за пределами региона. Найти продавца, к которому можно приехать, осмотреть товар, убедиться в его наличии.
Одна из новых мошеннических схем - рассылка вирусного обеспечения под видом фотографий с вопросом «Это ты на фото?».
В ноябре в полиции был зарегистрирован ряд обращений граждан с заявлениями о хищении денег с банковских счетов после скачивания подобных файлов. Отметим, что сообщения им поступали как от незнакомцев, так и знакомых граждан, чьи аккаунты были взломаны злоумышленниками.
Признаки:
- рассылаемые аферистами под видом фотографий файлы имеют расширение apk и содержат вирус (программу удаленного доступа). Он скачивается при их открытии и позволяет злоумышленникам получить все необходимые данные для совершения противоправных действий.
Меры безопасности: не переходить по сомнительным ссылкам и не открывать поступившие в сообщениях подозрительные файлы.
В случае, если это произошло, принять следующие меры:
- незамедлительно включить на телефоне режим «полет»;
- заблокировать банковские карты, позвонив на горячую линию банка;
- отформатировать гаджет до заводских настроек для удаления вредоносной программы.
Однако золотое правило сохранности сбережений заключается в следующем: не отвечайте на звонки с незнакомых номеров, а, если это всё же случилось, и речь зашла о срочных финансовых операциях - немедленно кладите трубку, кем бы не представлялись собеседники (сотрудниками Центробанка, Росфинмониторинга, спецслужб).
Помните, что мошенники играют на чувствах. Не позволяйте им этого и не паникуйте. Расскажите о произошедшем близким либо обратитесь за консультацией на «телефон доверия» МВД по Республике Бурятия: 8(3012)292-292.
Если вы все же стали жертвой мошенников, незамедлительно сообщите об этом в полицию.
А чтобы избежать подобных неприятностей, приходите на обучающие семинары в рамках оперативно-профилактического мероприятия «Внимание! Мошенники!». Привлекайте своих друзей, близких, соседей. Вместе мы сможем дойти до каждого жителя республики и вооружить несложными, но эффективными приемами защиты от аферистов!
Фото: МВД по Республике Бурятия